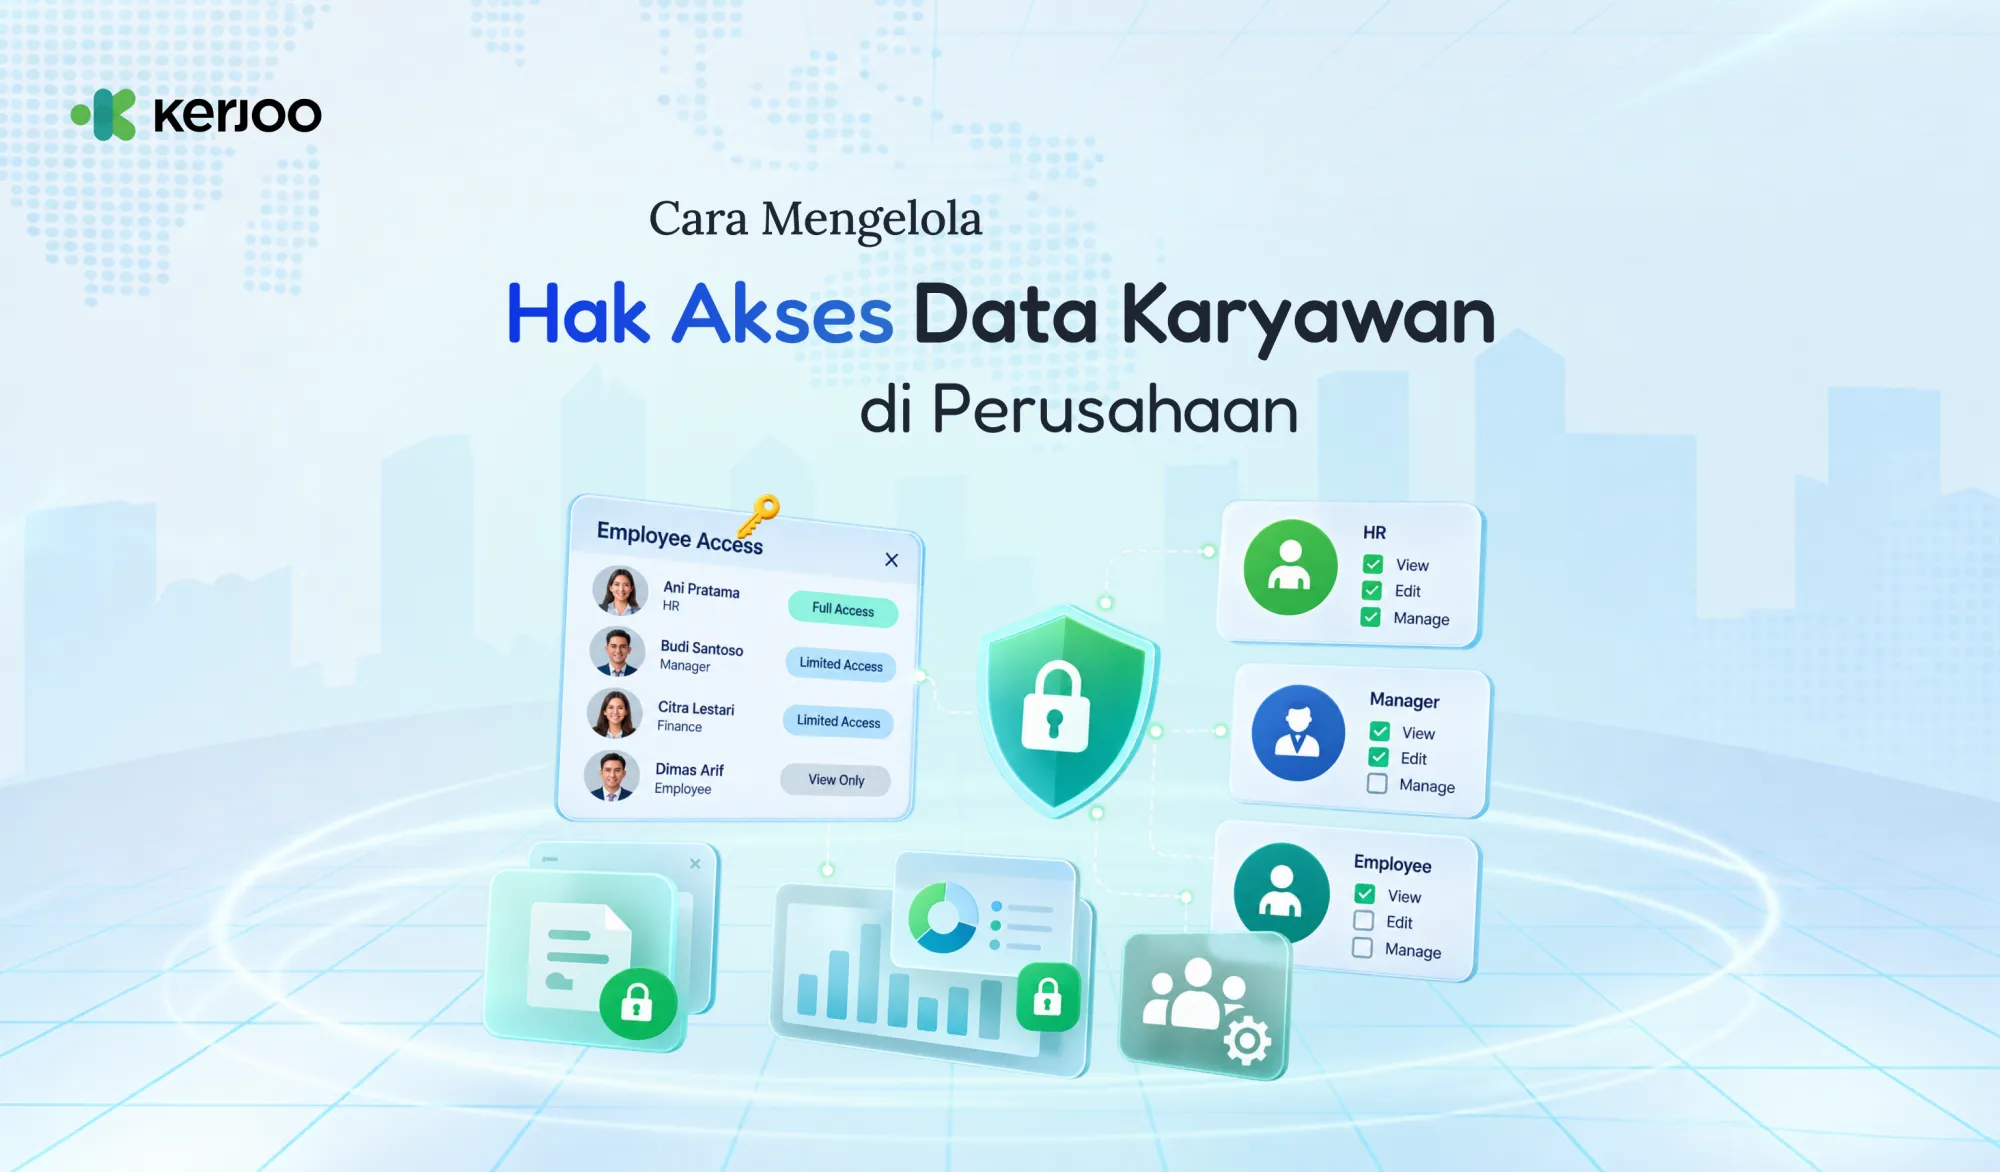
Data karyawan bukan sekadar kumpulan nama, jabatan, dan informasi kontak. Di dalamnya bisa terdapat data pribadi, informasi penggajian, riwayat pekerjaan, evaluasi kinerja, hingga dokumen yang bersifat rahasia.
Bayangkan jika semua informasi tersebut dapat dibuka oleh siapa saja di perusahaan. Karyawan dari divisi yang tidak berkepentingan bisa melihat data gaji rekan kerjanya.
Mantan karyawan masih memiliki akses ke sistem. Atau seseorang yang sebenarnya hanya perlu melihat data kehadiran justru bisa mengubah informasi penting lainnya.
Kelihatannya seperti masalah kecil.
Padahal, satu akses yang terlalu luas dapat membuka pintu untuk masalah yang jauh lebih besar.
Menurut Verizon dalam 2026 Data Breach Investigations Report, eksploitasi kerentanan menjadi titik masuk terbesar dalam kasus pelanggaran data yang dianalisis, mencapai 31% dari seluruh breaches.
Laporan yang sama juga menunjukkan bahwa penggunaan kredensial yang dicuri masih menjadi salah satu jalur utama serangan.
Artinya, keamanan data tidak cukup hanya dengan memasang sistem yang canggih. Perusahaan juga perlu memastikan siapa yang boleh mengakses data, data apa yang boleh mereka lihat, dan tindakan apa yang boleh dilakukan.
Kalau Anda bekerja di bidang HR, jangan buru-buru tutup artikel ini. Baca sampai selesai karena kita akan membahas jenis akses data karyawan, cara mengevaluasinya, kesalahan yang sering terjadi, sampai langkah praktis untuk membuat pengelolaannya lebih aman.
Mengapa Hak Akses Data Karyawan Penting?
Setiap orang di perusahaan memiliki tanggung jawab yang berbeda. Karena itu, kebutuhan terhadap data juga tidak mungkin sama.
HR mungkin membutuhkan informasi pribadi dan riwayat karyawan. Tim keuangan membutuhkan informasi yang berkaitan dengan kompensasi. Atasan membutuhkan data anggota timnya. Sementara karyawan biasa mungkin hanya membutuhkan informasi miliknya sendiri.
Masalah muncul ketika semua orang mendapatkan akses yang sama.
Prinsip yang umum digunakan dalam keamanan informasi adalah least privilege, yaitu memberikan hak akses seminimal mungkin sesuai kebutuhan pekerjaan. Jadi, seseorang tidak otomatis memperoleh akses penuh hanya karena memiliki akun perusahaan.
Konsep ini penting karena akses yang terlalu luas meningkatkan dampak apabila akun tersebut disalahgunakan atau berhasil diambil alih.
Verizon mencatat bahwa pada laporan Data Breach Investigations Report 2025, sekitar 60% pelanggaran yang dianalisis melibatkan unsur manusia, termasuk penyalahgunaan kredensial, rekayasa sosial, dan kesalahan manusia.
Ini bukan berarti karyawan adalah sumber masalah.
Justru sebaliknya, perusahaan perlu membangun sistem yang membantu manusia bekerja dengan aman.
Dengan pengaturan akses yang tepat, risiko kesalahan dapat diperkecil karena pengguna memang tidak memiliki akses ke data yang sebenarnya tidak diperlukan untuk pekerjaannya.
Data Apa Saja yang Perlu Dibatasi?
Sebelum membuat aturan akses, HR perlu mengetahui terlebih dahulu jenis informasi yang dimiliki perusahaan.
Tidak semua data memiliki tingkat sensitivitas yang sama. Karena itu, data dapat dikelompokkan berdasarkan kebutuhan perlindungannya.
1. Data identitas karyawan
Data ini biasanya mencakup:
- Nama lengkap
- Nomor identitas
- Alamat
- Nomor telepon
- Alamat email
- Informasi keluarga
- Dokumen identitas
Informasi tersebut sebaiknya tidak dapat diakses secara bebas oleh seluruh karyawan.
2. Data kehadiran
Data kehadiran dapat mencakup waktu masuk dan pulang, riwayat ketidakhadiran, izin, cuti, maupun keterlambatan.
Meskipun terlihat sederhana, informasi ini tetap berkaitan dengan data personal dan dapat digunakan untuk proses evaluasi maupun administrasi karyawan.
3. Data kompensasi
Data gaji, tunjangan, bonus, potongan, dan informasi perpajakan termasuk informasi yang perlu mendapatkan perlindungan lebih ketat.
Tidak semua orang perlu mengetahui berapa penghasilan karyawan lain.
Karena itu, akses terhadap informasi kompensasi sebaiknya hanya diberikan kepada pihak yang memang membutuhkan informasi tersebut untuk menjalankan tugasnya.
4. Data performa dan evaluasi
Penilaian kinerja, catatan evaluasi, target, hasil penilaian, hingga rekomendasi promosi juga termasuk informasi yang sensitif.
Data ini idealnya hanya dapat dilihat oleh pihak yang terlibat dalam proses evaluasi, seperti HR dan atasan terkait.
5. Dokumen personalia
Kontrak kerja, surat peringatan, dokumen administrasi, dan berkas personalia lainnya juga perlu dibatasi.
Semakin sensitif sebuah data, semakin ketat pula kontrol akses yang diperlukan.
Kenali Jenis Hak Akses dalam Sistem
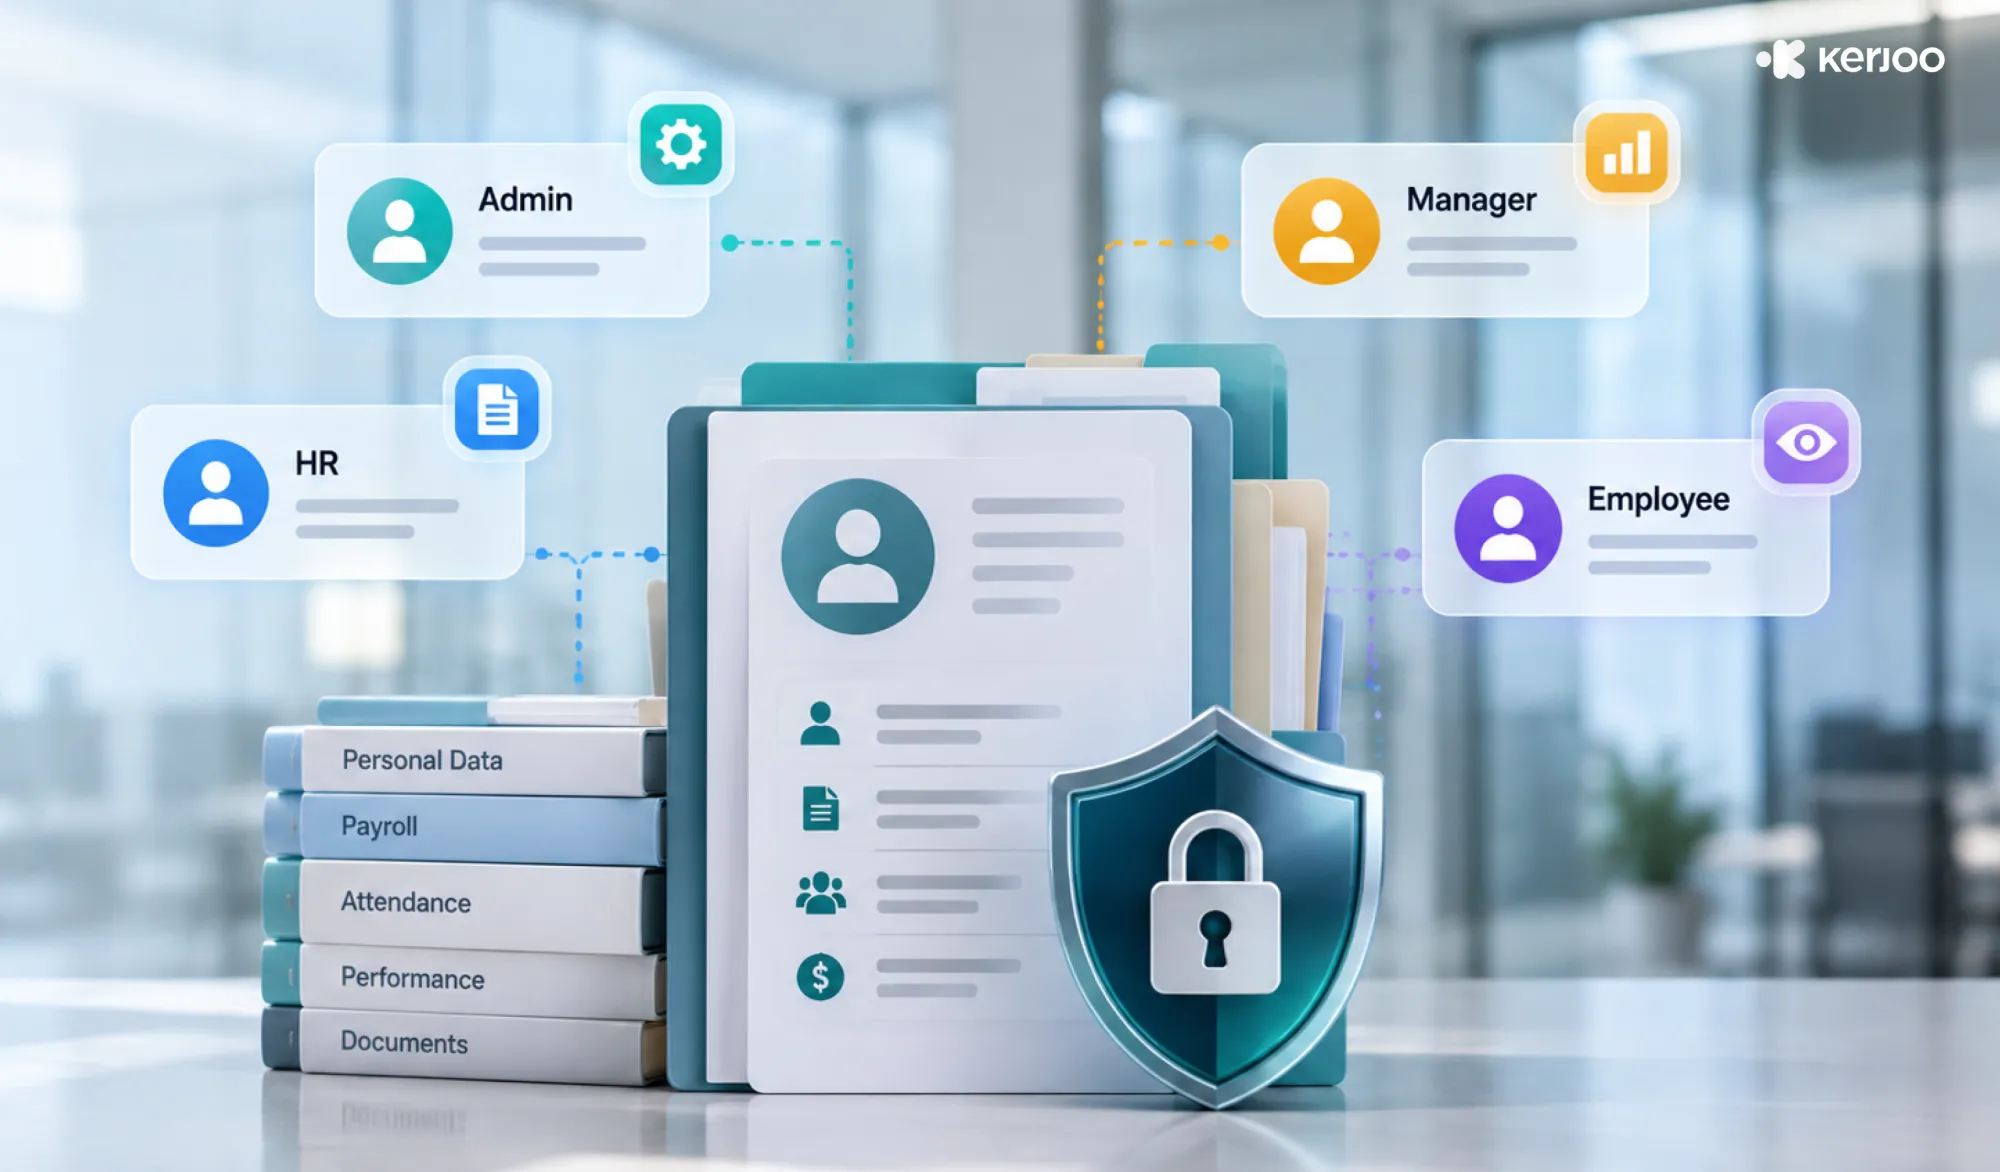
Setelah data dikelompokkan, langkah berikutnya adalah menentukan jenis akses yang dibutuhkan setiap pengguna.
Jangan menggunakan pola sederhana seperti “boleh masuk” atau “tidak boleh masuk”. Sistem HRIS yang baik memungkinkan perusahaan mengatur tingkat kewenangan dengan lebih spesifik.
Secara umum, hak akses dapat dibagi menjadi beberapa tingkatan.
Pembagian tersebut dapat disesuaikan dengan kebutuhan perusahaan.
Contohnya, seorang supervisor mungkin hanya perlu melihat kehadiran anggota tim. Ia tidak perlu memiliki kemampuan untuk mengubah data tersebut.
Sementara itu, HR membutuhkan akses lebih luas karena bertanggung jawab mengelola administrasi karyawan.
Perbedaan tersebut terlihat sederhana, tetapi justru menjadi fondasi penting dalam pengamanan informasi.
Buat Pengaturan Berdasarkan Peran, Bukan Berdasarkan Orang
Salah satu kesalahan yang cukup umum adalah memberikan akses satu per satu tanpa struktur yang jelas.
Misalnya:
“Akun A boleh membuka ini karena dia HR.”
“Akun B boleh membuka itu karena dia sudah lama bekerja.”
Cara seperti ini akan menyulitkan perusahaan ketika jumlah karyawan bertambah.
Lebih baik gunakan pendekatan berbasis peran atau role-based access control.
Dengan pendekatan ini, perusahaan menentukan hak akses berdasarkan posisi atau tanggung jawab.
Misalnya:
Dengan struktur tersebut, perubahan personel juga menjadi lebih mudah dikelola.
Ketika seseorang berpindah posisi, aksesnya dapat disesuaikan berdasarkan peran baru. HR tidak perlu mengingat satu per satu akses yang pernah diberikan.
Cara Mengevaluasi dan Membatasi Akses
Memiliki sistem dengan fitur pengaturan akses belum tentu berarti pengelolaannya sudah aman.
HR tetap perlu melakukan evaluasi secara berkala.
Berikut langkah yang dapat digunakan.
1. Petakan seluruh jenis data
Mulai dengan membuat daftar informasi yang disimpan perusahaan.
Pisahkan data berdasarkan tingkat sensitivitasnya.
Misalnya:
Dengan pemetaan ini, perusahaan dapat menentukan prioritas perlindungan.
2. Daftar semua pengguna yang memiliki akses
Jangan hanya memeriksa karyawan aktif.
Periksa juga:
- HR
- Atasan
- Administrator
- Tim keuangan
- Tim IT
- Karyawan kontrak
- Pihak ketiga
- Akun mantan karyawan
Tujuannya sederhana: mengetahui siapa saja yang masih memiliki pintu masuk ke sistem.
3. Cocokkan akses dengan pekerjaan
Tanyakan satu hal penting:
“Apakah orang ini benar-benar membutuhkan data tersebut untuk pekerjaannya?”
Jika jawabannya tidak, akses tersebut perlu dipertimbangkan untuk dikurangi.
Jangan memberikan akses tambahan hanya karena “mungkin suatu saat dibutuhkan”.
Akses sebaiknya diberikan ketika memang terdapat kebutuhan kerja yang jelas.
4. Gunakan prinsip akses minimum
Jika seseorang hanya perlu melihat data, berikan akses read-only.
Jika seseorang perlu mengubah data tertentu, berikan izin edit hanya pada bagian tersebut.
Tidak semua pengguna perlu memiliki akses hapus.
Semakin kecil kewenangan yang diberikan, semakin kecil pula dampak jika akun mengalami penyalahgunaan.
5. Evaluasi akses secara berkala
Akses yang benar hari ini belum tentu benar enam bulan kemudian.
Karyawan bisa:
- Pindah divisi
- Naik jabatan
- Turun jabatan
- Mengambil tanggung jawab baru
- Mengakhiri hubungan kerja
Karena itu, evaluasi akses sebaiknya menjadi bagian dari proses administrasi HR, bukan pekerjaan yang dilakukan hanya ketika terjadi masalah.
Bagaimana dengan Karyawan yang Resign?
Ini bagian yang sering luput.
Ketika seorang karyawan mengundurkan diri, perhatian biasanya langsung tertuju pada serah terima pekerjaan, perangkat, dan dokumen.
Padahal, akun digital juga perlu diperiksa.
Pastikan akses terhadap sistem perusahaan dinonaktifkan sesuai prosedur setelah hubungan kerja berakhir.
Periksa juga apakah orang tersebut masih memiliki:
- Akses ke sistem HR
- Akses ke penyimpanan dokumen
- Akun administrator
- Akses ke aplikasi pihak ketiga
- Hak untuk mengunduh laporan
- Akses melalui perangkat yang masih terhubung
Proses ini sebaiknya tidak bergantung pada ingatan seseorang.
Idealnya, offboarding memiliki daftar periksa yang jelas sehingga pencabutan akses menjadi bagian otomatis dari proses keluarnya karyawan.
Jangan Lupa Mencatat Aktivitas Pengguna
Pembatasan akses memang penting. Namun, perusahaan juga perlu mengetahui apa yang terjadi setelah seseorang mendapatkan akses.
Sistem yang memiliki activity log dapat membantu mencatat aktivitas pengguna, seperti login, perubahan data, atau tindakan administratif tertentu.
Fitur ini berguna ketika perusahaan perlu melakukan pemeriksaan.
Misalnya, terdapat perubahan pada informasi karyawan yang tidak biasa.
Daripada HR harus menebak siapa yang melakukannya, riwayat aktivitas dapat membantu mempersempit pemeriksaan.
Selain itu, pencatatan aktivitas juga dapat membantu perusahaan melihat pola yang tidak biasa lebih awal.
Gunakan Sistem yang Mendukung Kontrol Akses
Semakin banyak karyawan, semakin sulit mengelola akses jika seluruh proses masih dilakukan secara manual.
Bayangkan HR harus mencatat siapa yang boleh melihat data tertentu di spreadsheet, kemudian memperbaruinya setiap kali ada mutasi karyawan.
Risiko lupa tentu tetap ada.
Di sinilah sistem digital dengan pengaturan peran dan hak akses dapat membantu.
Sebagai contoh, Kerjoo dapat digunakan untuk membantu perusahaan mengelola administrasi karyawan secara lebih terstruktur, sehingga informasi dan proses HR tidak harus tersebar di berbagai pencatatan manual.
Namun, teknologi tetap bukan satu-satunya jawaban.
Perusahaan juga membutuhkan kebijakan internal yang jelas, pembagian tanggung jawab, edukasi keamanan, serta evaluasi rutin.
IBM dalam Cost of a Data Breach Report 2025 mencatat rata-rata biaya pelanggaran data secara global berada di angka sekitar US$4,44 juta. IBM juga menyoroti pentingnya pengendalian akses dalam tata kelola teknologi, terutama ketika perusahaan semakin banyak menggunakan sistem digital dan AI.
Angka tersebut memang merupakan rata-rata global dan bukan gambaran biaya yang otomatis akan dialami setiap perusahaan.
Tetapi pesannya cukup jelas: menjaga data sebelum terjadi insiden jauh lebih masuk akal daripada baru sibuk memperbaikinya setelah masalah muncul.
Checklist Pengaturan Hak Akses Data HR
Agar lebih mudah diterapkan, HR dapat menggunakan checklist berikut:
Checklist ini dapat dijadikan bagian dari prosedur HR agar pengelolaan akses tidak hanya dilakukan ketika ada kebutuhan mendesak.
Kesalahan yang Sering Terjadi dalam Pengelolaan Akses
Ada beberapa kebiasaan yang terlihat praktis, tetapi justru dapat meningkatkan risiko.
Memberikan akses penuh kepada terlalu banyak orang
Alasannya biasanya sederhana: agar pekerjaan lebih cepat.
Masalahnya, akses penuh berarti pengguna memiliki kemampuan yang jauh lebih besar daripada kebutuhan pekerjaannya.
Tidak mencabut akses setelah karyawan keluar
Akun yang sudah tidak digunakan tetap dapat menjadi risiko jika tidak dinonaktifkan.
Menggunakan satu akun bersama
Akun bersama membuat aktivitas sulit ditelusuri.
Jika terjadi perubahan data, perusahaan akan kesulitan mengetahui siapa yang melakukan tindakan tersebut.
Tidak melakukan audit
Akses yang diberikan beberapa tahun lalu mungkin sudah tidak relevan.
Tanpa pemeriksaan rutin, hak akses lama dapat terus bertahan.
Mengandalkan spreadsheet tanpa kontrol yang jelas
Spreadsheet bisa membantu pencatatan, tetapi tidak selalu cukup untuk mengelola akses secara menyeluruh, terutama ketika jumlah pengguna dan data semakin besar.
Cara Mengatur Hak Akses Data Karyawan agar Informasi Sensitif Hanya Dapat Dilihat Pihak yang Berwenang
Jika Anda sedang mencari cara mengatur hak akses data karyawan agar informasi sensitif hanya dapat dilihat pihak yang berwenang, prinsipnya sebenarnya dapat diringkas menjadi beberapa langkah:
Berdasarkan Sensitivitas
Peran
Minimum
Aktivitas
Berkala
Jangan berhenti pada pertanyaan, “Siapa yang boleh melihat data?”
Tambahkan pertanyaan lain:
“Siapa yang boleh mengubahnya?”
“Siapa yang boleh menghapusnya?”
“Kapan akses tersebut harus dicabut?”
“Bagaimana perusahaan mengetahui jika terjadi perubahan yang tidak wajar?”
Pertanyaan-pertanyaan tersebut membuat sistem keamanan menjadi lebih matang.
Kesimpulan
Mengelola akses data karyawan bukan hanya pekerjaan tim IT. HR juga memiliki peran penting karena banyak informasi personal dan administratif karyawan berada dalam pengelolaan HR.
Kuncinya bukan membuat semua data tertutup rapat.
Justru, perusahaan perlu memastikan setiap orang mendapatkan akses yang tepat sesuai kebutuhan pekerjaannya.
Mulai dari memetakan jenis data, menentukan peran pengguna, membatasi kewenangan, mencabut akses ketika sudah tidak diperlukan, sampai melakukan evaluasi secara berkala.
Dengan begitu, keamanan data tidak hanya bergantung pada kehati-hatian manusia, tetapi juga didukung oleh proses dan sistem yang lebih terstruktur.
Di sisi lain, perusahaan dapat menggunakan sistem digital untuk membantu pengelolaan karyawan agar proses administrasi, kehadiran, dan informasi terkait karyawan lebih terorganisasi. Absensi online dapat menjadi salah satu solusi yang dapat dipertimbangkan jika Anda ingin melihat bagaimana sistem HR digital dapat mendukung proses kerja yang lebih terstruktur.
Ingin melihat langsung bagaimana sistem tersebut dapat membantu pengelolaan karyawan di perusahaan Anda? Coba demo dan lihat fitur yang sesuai dengan kebutuhan HR Anda.
Baca juga artikel lainnya di blog kami untuk mendapatkan insight seputar HR, dunia kerja, produktivitas, dan pengelolaan karyawan yang relevan dengan kebutuhan perusahaan saat ini.
Referensi
IBM. (2025). Cost of a data breach report 2025. https://www.ibm.com/reports/data-breach
Verizon. (2025). 2025 data breach investigations report. Verizon Business. https://www.verizon.com/business/resources/reports/2025-data-breach-investigations-report-dbir/
Verizon. (2026). 2026 data breach investigations report. Verizon Business. https://www.verizon.com/business/resources/reports/2026-data-breach-investigations-report-dbir/